¿Cómo proteger tus criptomonedas de hacks como el de Binance?
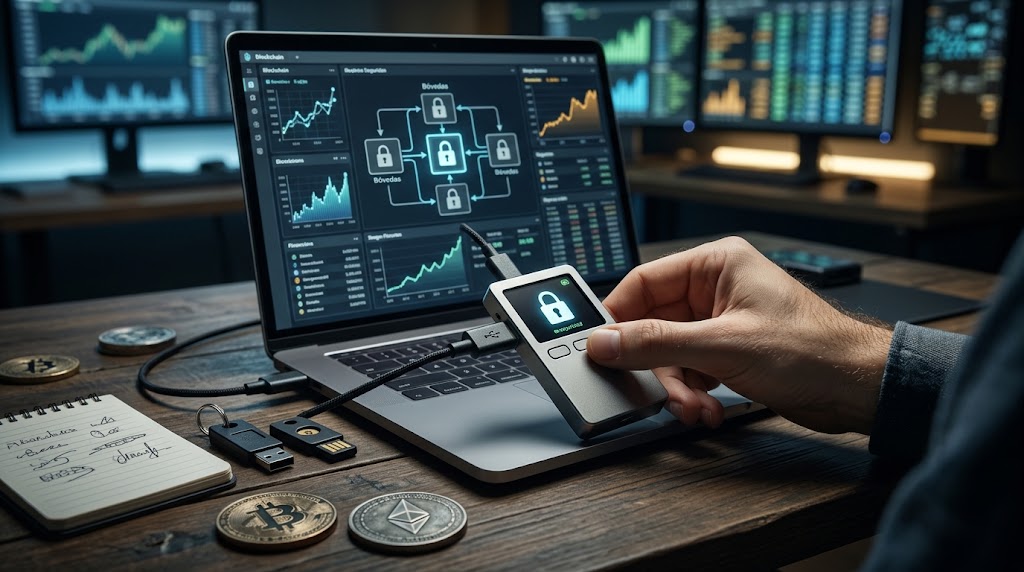
Custodiar activos digitales en plataformas centralizadas expone el capital a vectores de ataque fuera del control del usuario. Los incidentes a gran escala demuestran que delegar la custodia total compromete los fondos, convirtiendo la custodia personal en prioridad para salvaguardar el patrimonio privado.
Muchos usuarios asumen que el balance mostrado en una pantalla equivale a propiedad definitiva. Sin embargo, los saldos en exchanges representan únicamente pasivos contables no garantizados por reservas directas en la billetera del cliente final.
Vulnerabilidad centralizada y segregación técnica
En su reporte del primer semestre de 2024, el análisis de seguridad de Chainalysis registró pérdidas por vulneraciones que superaron los 1.580 millones de dólares en la industria. Esta cifra evidencia que la concentración de liquidez institucional actúa como un imán para atacantes cibernéticos.
La primera línea de defensa consiste en retirar los activos que no se destinen al comercio activo hacia dispositivos dedicados. El protocolo de almacenamiento en frío elimina la exposición a servidores web comprometidos y a ataques remotos contra infraestructuras centralizadas.
Asimismo, la gestión de transacciones complejas en finanzas descentralizadas exige validar datos legibles. En ese sentido, la adopción del estándar de firmas claras en billeteras físicas previene autorizaciones involuntarias mediante la visualización verificable de los contratos inteligentes.
El marco de mitigación elaborado por el marco de ciberseguridad del NIST subraya la regla de nunca confiar de manera implícita en intermediarios. La segregación de claves privadas responde estrictamente a ese estándar técnico de seguridad operativa.
Históricamente, incidentes como el de Mt. Gox en 2014, donde se sustrajeron 850.000 bitcoins, establecieron un precedente. Una década después, las fallas estructurales siguen vinculadas al error de delegar el control de firmas criptográficas a terceros corporativos.
Quienes defienden mantener saldos en plataformas señalan que los fondos de compensación interna absorben pérdidas individuales y simplifican la recuperación de credenciales. Argumentan que los usuarios particulares cometen errores frecuentes de configuración que resultan en la pérdida irreversible de fondos.
Esta perspectiva es parcialmente válida si el tenedor carece de disciplina técnica para resguardar frases semilla. No obstante, ningún fondo de rescate corporativo garantiza liquidez absoluta si el volumen del ataque supera la solvencia del operador financiero.
Arquitectura de capas y diversificación defensiva
Un modelo defensivo eficiente implementa compartimentación estricta de capital en lugar de confiar en una sola bóveda digital. Mantener múltiples billeteras reduce el impacto de una posible filtración de claves.
La distribución técnica sugerida divide los fondos en tres categorías: gastos operativos, interacción con contratos y reserva a largo plazo. Este diseño garantiza que un compromiso en herramientas descentralizadas no afecte el capital inactivo.
El uso de autenticación física mediante llaves de hardware reemplaza con éxito los códigos por mensajería móvil. El estándar FIDO2, especificado en la documentación técnica de FIDO Alliance, anula ataques de intermediario y duplicación de tarjetas SIM orientadas al vaciado de cuentas.
La diversificación también debe aplicarse a la custodia institucional si se gestionan volúmenes elevados. Contratos inteligentes multifirma distribuidos entre signatarios independientes impiden que una intrusión individual autorice la salida total de fondos.
Si los reportes de incidentes forenses demuestran que más del 70% de las pérdidas provienen de credenciales robadas en puntos centrales, la migración sistemática hacia la autocustodia multifirma mitigará de forma cuantificable la severidad de los hackeos a gran escala.
Este artículo tiene fines informativos y no constituye asesoramiento financiero.