La auditoría de contratos inteligentes en DeFi ya no es suficiente
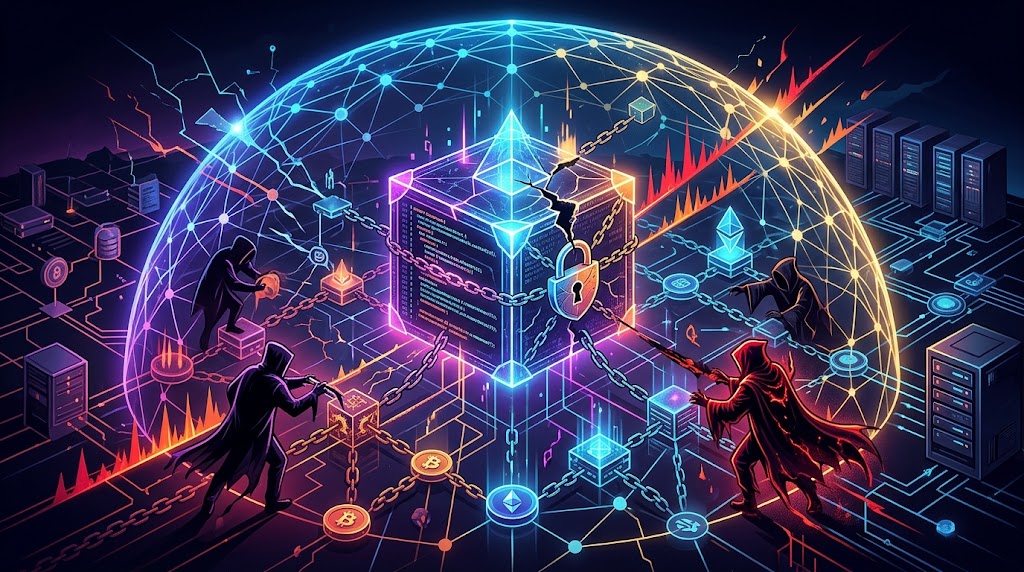
El mercado asumió durante años que auditar exhaustivamente los contratos inteligentes garantizaba la seguridad absoluta de un protocolo DeFi. Sin embargo, los incidentes recientes demuestran que la perfección matemática del código resulta inútil si la infraestructura subyacente externa permanece completamente expuesta a múltiples vectores de ataque.
El caso reciente de Kelp DAO forzó una revaluación del riesgo operativo real. Un sistema con contratos invulnerables puede fallar catastróficamente si existen vulnerabilidades críticas en llamadas a procedimientos remotos, validadores o proveedores centralizados de datos.
Históricamente, los atacantes explotaban errores técnicos como la reentrada o la manipulación de préstamos flash. Hoy, los ataques maliciosos se dirigen al middleware. Las pérdidas financieras generadas por vectores ajenos al código ya dominan las estadísticas globales en el reporte anual sobre vulnerabilidades críticas, cambiando las prioridades.
El ecosistema opera sobre una pila tecnológica modular y fragmentada. Para que cualquier transacción se ejecute exitosamente en la blockchain, debe atravesar interfaces de usuario, resolutores de dominios, nodos de red y oráculos, todos con vulnerabilidades independientes.
Un punto crítico de falla recurrente radica en los proveedores de llamadas a procedimientos remotos. La descentralización del consenso se vuelve irrelevante si las aplicaciones dirigen su tráfico a través de una gestión de infraestructura de nodos alojada en los mismos servidores corporativos centralizados de la nube.
Si este conducto de comunicación falla o sufre alteraciones técnicas, se paraliza toda la aplicación auditada. Los usuarios pierden el acceso inmediato a sus fondos aunque los contratos inteligentes en la cadena principal funcionen con absoluta normalidad.
Los ataques a nivel de sistemas de dominios e interfaces web representan otra amenaza gravemente subestimada. Un protocolo puede contar con múltiples auditorías técnicas, pero si un atacante secuestra la web, puede redirigir las firmas de los usuarios hacia direcciones fraudulentas.
La custodia de claves privadas y los esquemas multifirma introducen constantemente vulnerabilidades humanas. La ingeniería social y el phishing comprometen el acceso administrativo, eludiendo por completo cualquier barrera criptográfica o matemática establecida durante el diseño inicial del protocolo.
La dependencia sistémica de oráculos de datos agrava profundamente el problema operativo. Manipular las fuentes de precios permite drenar liquidez interna. Solucionar esto requiere implementar un diseño robusto basado en una arquitectura de redes oraculares distribuidas que valide las entradas de manera independiente.
La capa de consenso y los validadores activos también introducen severos vectores de riesgo. Cuando la seguridad subyacente de la red falla, el impacto financiero se propaga rápidamente, demostrando físicamente que la interdependencia técnica genera fragilidad en ecosistemas de alta liquidez.
Límites operativos del escrutinio total
La perspectiva contraria sostiene que expandir las evaluaciones de seguridad hacia cada proveedor externo vuelve el desarrollo de software prohibitivamente costoso para nuevas empresas. Quienes defienden el modelo estándar argumentan que las interrupciones en infraestructura de terceros representan riesgos operativos temporales no sistémicos.
Según esta perspectiva analítica, un fallo temporal en un nodo o en una interfaz visual solo causa negación de servicio transitoria, nunca la pérdida definitiva del capital resguardado dentro del contrato inteligente subyacente de la red principal.
Este argumento específico posee validez técnica para equipos emergentes con capital inicial limitado que deciden apalancarse en la infraestructura existente. Al utilizar una seguridad compartida de validadores externos, maximizan su velocidad de comercialización, asumiendo que los grandes proveedores mantienen mecanismos defensivos superiores.
Sin embargo, esta tesis de riesgo limitado queda invalidada frente a las primitivas financieras de restaking moderno. En estos sistemas altamente complejos, el comportamiento defectuoso de un operador externo desencadena directamente penalizaciones financieras automáticas sobre el capital depositado.
La adopción institucional del ecosistema DeFi exige estrictamente garantías operativas integrales. Una tesorería corporativa o fondo de cobertura nunca inyectará capital masivo si el protocolo no demuestra una resiliencia absoluta ante ataques de denegación de servicio, corrupción de oráculos o secuestros de interfaces.
Esta realidad operativa obliga a las firmas de seguridad a evolucionar rápidamente. Revisar líneas de código nativo ya no es suficiente; ahora deben ejecutar simulaciones de penetración completas que evalúen la robustez estructural de los servidores, dominios y bases de datos periféricas.
El mercado financiero comenzará a exigir estándares de certificación exhaustivos de extremo a extremo. La creación de seguros descentralizados y mecanismos de cobertura frente a fallos de proveedores de servicios externos emerge como un subsector crítico para mitigar estos riesgos operativos diarios.
La arquitectura financiera descentralizada transita desde un modelo estructural de confianza cero hacia una dependencia minimizada pero estrictamente verificada. Las garantías matemáticas del contrato requieren fundamentalmente un entorno perimetral igualmente validado para sostener operaciones financieras de alta frecuencia.
El costo de la seguridad integral
Esta transición estructural redefine en última instancia el costo operativo de crear aplicaciones descentralizadas. Los desarrolladores deberán destinar presupuestos financieros significativos no solo para auditorías de código, sino para monitoreo continuo en tiempo real, análisis forense de nodos y redundancia geográfica.
La verdadera resiliencia tecnológica nunca es un estado estático alcanzado tras una única revisión técnica. Exige un mecanismo de defensa altamente dinámico que aborde las interacciones impredecibles entre el protocolo de la aplicación y el entorno de red distribuido.
Si las vulnerabilidades perimetrales persisten como la causa primaria de extracción de valor estructural, los usuarios institucionales exigirán tableros de transparencia mostrando el estado operativo en vivo de oráculos, nodos y custodios. La opacidad de la infraestructura fuera de cadena destruye la propuesta descentralizada.
Si el capital institucional adopta marcos estrictos de cumplimiento operativo, los protocolos que auditen y certifiquen simultáneamente sus contratos y toda su infraestructura externa capturarán la mayor parte de la liquidez del mercado durante el próximo ciclo.
Este artículo tiene fines informativos y no constituye asesoramiento financiero.