La seguridad cripto frena ataques menores pero falla ante brechas de infraestructura crítica
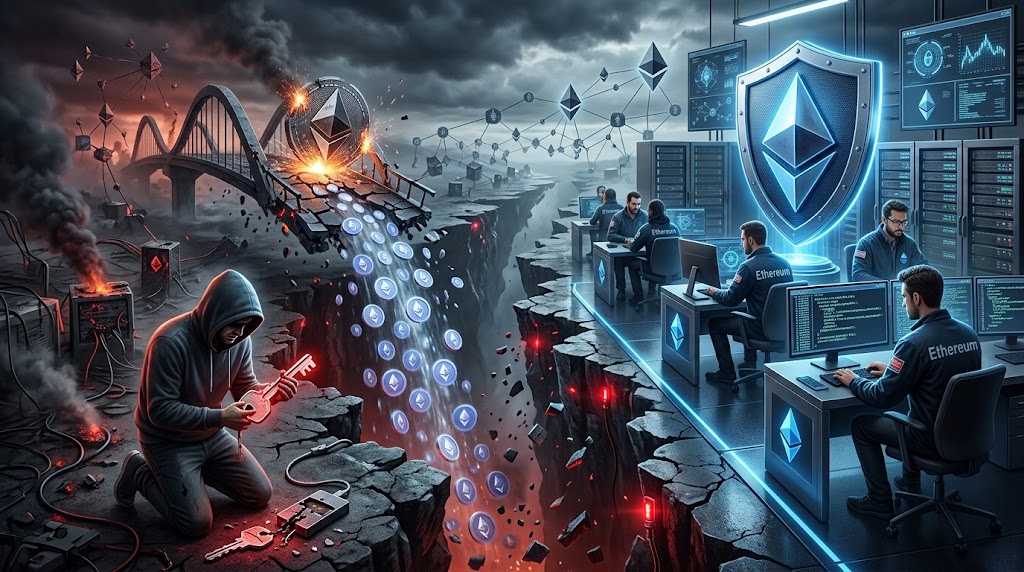
La industria de los criptoactivos ha resuelto con eficacia las fallas elementales de software, pero mantiene una alarmante incapacidad para contener desfalcos masivos. Según las auditorías de seguridad de CertiK, el tercer trimestre de 2026 acumuló 1.260 millones de dólares en pérdidas mediante 247 incidentes.
Esta vulnerabilidad cobra especial relevancia ante el flujo de capital institucional hacia fondos cotizados y el repunte de precios. Mientras la percepción general asume que la madurez tecnológica reduce el riesgo global, los hechos revelan que el daño simplemente se ha concentrado en objetivos de mayor escala.
Durante septiembre de 2026, los atacantes sustrajeron 768,5 millones de dólares en apenas 99 eventos delictivos. Esta cifra representó el volumen mensual más alto del año y demostró que la disminución en la frecuencia de ataques aislados no mitiga la magnitud del capital drenado.
El contraste con periodos de aparente calma expone la volatilidad de la amenaza. Tras registrarse un mínimo relativo cuando las pérdidas mensuales por exploits cripto retrocedieron a 68 millones de dólares, el repunte posterior demostró que la tranquilidad temporal no refleja una defensa consolidada.
Las herramientas de análisis estático y verificación formal han blindado eficazmente los contratos inteligentes individuales. En consecuencia, las vulnerabilidades matemáticas tradicionales, como los desbordamientos aritméticos o la reentrancia básica, casi han desaparecido de las plataformas de primera línea.
Sin embargo, los actores maliciosos no abandonaron el ecosistema, sino que adaptaron sus vectores de ataque. Al encontrar barreras sólidas en el código público, enfocaron sus operaciones hacia la ingeniería social, la infraestructura fuera de cadena y la extracción forzada de credenciales maestras.
Los datos acumulados reflejan esta distorsión estructural de forma nítida. Al revisar los registros de incidentes en DefiLlama, se observa que una porción mínima de ataques masivos concentra la inmensa mayoría del dinero sustraído, mientras los incidentes secundarios disminuyen progresivamente en valor individual.
El problema actual reside en los puentes entre cadenas y los custodios centralizados. Estos puntos de enlace gestionan volúmenes inmensos de liquidez, convirtiéndose en depósitos atractivos para organizaciones cibernéticas complejas que disponen de recursos financieros y técnicos prolongados.
A diferencia de los exploits de 2020, donde aficionados aprovechaban errores de lógica para drenar cientos de miles de dólares, los eventos de 2026 involucran intrusiones de nivel estatal orientadas a saquear decenas o cientos de millones en una única transacción.
La asimetría entre código auditado y custodia centralizada
La trayectoria documenta la magnitud acumulada de este desafío operacional. El recuento general supera ampliamente el capital sustraído en la década, rebasando los 17.000 millones de dólares en pérdidas agregadas según los análisis de registros descentralizados.
Esta acumulación demuestra que las auditorías previas no garantizan la inmunidad operativa. Una firma puede certificar la lógica interna de un contrato en Solidity, pero no puede supervisar los hábitos de almacenamiento de claves ni los servidores internos de la empresa desarrolladora.
El vector predominante ya no es la falla sintáctica del protocolo descentralizado. Los atacantes prefieren comprometer computadoras de desarrolladores clave mediante malware selectivo, accediendo a firmas multifirma que controlan la gobernanza y permitiendo la actualización maliciosa de contratos previamente certificados.
En términos económicos, la seguridad criptográfica ha alcanzado rendimientos decrecientes en la capa de aplicación. Cada dólar adicional invertido en revisar código previene pérdidas marginales, pero la superficie de ataque en la gestión de claves permanece expuesta a riesgos graves.
Las agencias gubernamentales documentan este patrón recurrente en sus investigaciones formales. En el informe anual del FBI IC3, los fraudes y robos vinculados a activos digitales evidencian que los esquemas más perjudiciales explotan puntos ciegos humanos y fallas de custodia antes que vulnerabilidades matemáticas de consenso.
Esta divergencia desafía la premisa fundamental de la descentralización. Si los protocolos dependen de administradores que custodian llaves en dispositivos conectados, la seguridad final del sistema no equivale a la criptografía de la cadena, sino a la debilidad del eslabón humano.
El contrapunto estructural y los límites de la defensa
Existe una postura opuesta que defiende el progreso de los protocolos actuales. Quienes sostienen este argumento señalan que las pérdidas absolutas crecen únicamente porque el valor total bloqueado y la cotización de los activos han alcanzado niveles considerablemente más elevados.
Bajo esa perspectiva, si se mide el capital robado como porcentaje del valor total de la red, la tasa de siniestralidad muestra una tendencia descendente. La contención efectiva de cientos de ataques menores diarios probaría que las defensas han madurado notablemente.
Esta lectura resulta parcialmente válida al analizar contratos estáticos y bóvedas automatizadas. Sin embargo, no desvirtúa la fragilidad inherente identificada en los estándares técnicos de computación distribuida, donde la transferencia de valor entre capas heterogéneas multiplica los vectores de falla crítica.
La tesis quedaría desvirtuada si la industria logra implementar firmas basadas en computación multipartita y gobernanza descentralizada que reduzcan a cero las brechas de claves privadas durante periodos alcistas prolongados de mercado.
Asimismo, si los mecanismos de recuperación en cadena logran congelar activos ilícitos de forma consistente sin comprometer la resistencia a la censura, la vulnerabilidad ante incidentes de gran escala quedaría neutralizada de raíz en el corto plazo.
Por ahora, la realidad operativa indica una bifurcación preocupante. Los usuarios comunes enfrentan aplicaciones cada vez más depuradas y seguras para transacciones cotidianas, mientras que los grandes depósitos de liquidez siguen expuestos a pérdidas súbitas por intrusiones de alta sofisticación.
Para los inversores y creadores de mercado, esta asimetría redefine el cálculo de cobertura. Proteger el capital ya no depende de auditar líneas de código, sino de evaluar exhaustivamente la gobernanza operativa de los validadores y los comités multifirma.
Si la proporción de pérdidas atribuidas al compromiso de claves privadas continúa superando el setenta por ciento del volumen total sustraído durante los próximos trimestres, la sofisticación del código descentralizado resultará insuficiente para evitar fugas de capital institucional.
Este artículo tiene fines informativos y no constituye asesoramiento financiero.