El futuro de las wallets cripto: gestionar identidad digital y no solo claves privadas
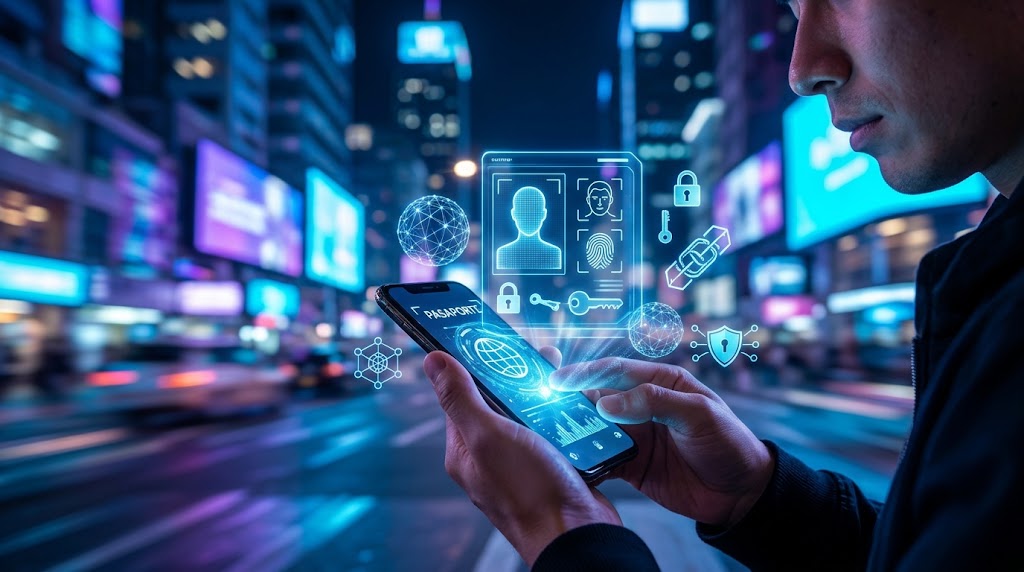
Las herramientas de custodia criptográfica atraviesan una metamorfosis operativa irreversible, ya que la arquitectura descrita en el estándar fundacional de identificadores descentralizados de la W3C redefine el monedero digital: la wallet gestionará soberanía personal en lugar de limitarse a firmar pagos y retener claves privadas bajo esquemas puramente transaccionales.
Durante una década predominó la concepción del monedero como una simple billetera de efectivo digital. Sin embargo, transformar esta interfaz en el punto de acceso para identidades corporativas, permisos federados y servicios sanitarios plantea dilemas sobre seguridad sistémica que el diseño original de Bitcoin jamás contempló resolver.
El estándar de cuenta abstracta formalizado mediante la especificación técnica de EIP-4337 introdujo lógica programable directa en las firmas criptográficas. Esto permite delegar autorizaciones dinámicas, revocar credenciales comprometidas y estructurar privilegios granulares sin exponer la llave maestra del usuario a cada interacción externa.
Esta flexibilidad responde a una necesidad del mercado institucional. Cuando una dirección se emplea para votar en asambleas corporativas, firmar contratos mercantiles o validar credenciales laborales, una pérdida de custodia accidental compromete la reputación cívica entera del titular, transformando un fallo financiero en una quiebra de identidad.
Los modelos tradicionales de autocustodia no se adaptan a esta realidad. Históricamente, la acumulación de activos en direcciones singulares derivaba en patrones opacos, como constata el reporte donde las direcciones ballena de Chainlink consolidan saldos sin revelar estructuras societarias reales ni esquemas de delegación formal.
La convergencia tecnológica acelera esta transición hacia interfaces inteligentes. Con el despliegue de modelos algorítmicos capaces de ejecutar transacciones delegadas, se observa cómo las wallets móviles ganan relevancia al convertirse en bóvedas de datos personales que coordinan instrucciones automatizadas entre protocolos web tradicionales y ecosistemas de registros distribuidos.
La concentración de riesgos en la puerta de acceso
El salto cualitativo hacia la gestión identitaria altera drásticamente el vector de ataque del ecosistema. Cuando un software móvil reúne llaves de pago, atestados de residencia física y registros fiscales, un exploit compromete la vida, anulando la separación funcional que protegía al usuario analógico frente a fraudes corporativos.
Para mitigar este monopolio de credenciales, el modelo institucional promueve credenciales verificables de la W3C basadas en criptografía de conocimiento cero. Estas especificaciones facilitan certificar solvencia o edad legal sin divulgar el historial financiero ni exponer la dirección pública a vigilancias publicitarias invasivas.
No obstante, la concentración de permisos genera desincentivos operativos graves. Si la pérdida de control de un monedero revoca simultáneamente el acceso bancario, los registros médicos y el correo laboral, el usuario común preferirá sistemas de recuperación custodiados por intermediarios regulados, neutralizando la soberanía técnica perseguida.
La fricción regulatoria profundiza este problema técnico. Los reguladores financieros consideran que una wallet gestora de identidad constituye una entidad sujeta a normativas de prevención de blanqueo de capitales, amenazando con obligar a los desarrolladores independientes a censurar transacciones no identificadas formalmente.
La evolución del protocolo principal hacia el esquema de delegación transitoria mediante EIP-7702 evidencia el consenso de los desarrolladores nucleares. Modificar temporalmente el código de una cuenta regular permite interoperabilidad instantánea con contratos inteligentes sin obligar al usuario a migrar saldos hacia estructuras complejas de custodia.
Esta arquitectura híbrida demuestra que el sector busca resolver la usabilidad sin romper la compatibilidad previa. Aun así, cada nueva capa de lógica eleva la superficie de vulnerabilidades de contratos inteligentes frente a ataques de ingeniería social orquestados.
Resistencia minimalista frente a la interoperabilidad universal
Existe una postura técnica defensora del minimalismo criptográfico tradicional. Sus promotores sostienen que sobrecargar las herramientas de custodia monetaria con funciones de identidad corrompe el objetivo primordial de la cadena: preservar dinero resistente a la censura mediante operaciones atómicas sencillas e impermeables a disputas jurídicas.
La validez de este contrapunto reside en la pureza matemática del dinero neutral. Si los gobiernos pueden solicitar la anulación judicial de una credencial dentro de un monedero inteligente, el principio de inmutabilidad se degrada, creando puertas traseras políticas que desmantelan la soberanía individual sin intermediarios.
Bajo esta lectura conservadora, la identidad no debería anclarse en la capa base. Distribuir credenciales civiles en registros transparentes expone a los ciudadanos a riesgos de persecución o discriminación algorítmica si el cifrado de metadata llega a vulnerarse por computación cuántica futura.
Esta tesis quedaría invalidada si el mercado corporativo rechaza masivamente los estándares descentralizados y continúa adoptando proveedores federados centralizados como Google o Apple. En ese escenario, los esfuerzos por integrar identidad en la cadena quedarían reducidos a experimentos académicos aislados sin tracción real.
La encrucijada actual obligará a definir si las aplicaciones descentralizadas exigirán atestados obligatorios para operar con liquidez institucional. Si esto sucede, los usuarios enfrentarán una bifurcación práctica entre herramientas de privacidad estricta y monederos regulados diseñados para el cumplimiento estatal.
Si durante los próximos dieciocho meses el volumen de autorizaciones gestionadas mediante cuentas programables supera el 25% del total de transacciones en redes de segunda capa, la custodia tradicional quedará obsoleta como modelo predominante de interacción en aplicaciones financieras descentralizadas.
Por el contrario, si las tasas de filtración de metadatos confidenciales en interfaces de identidad superan el 2% anual, los usuarios institucionales replegarán sus operativas hacia cuentas frías analógicas, confirmando que las llaves criptográficas deben custodiar capitales y no identidades humanas complejas.
Este artículo tiene fines informativos y no constituye asesoramiento financiero.