Por qué la regulación no tiene por qué destruir las blockchains permissionless
La premisa original y atractiva de una red blockchain sin permisos (permissionless) era brutalmente simple: prometía que los usuarios no necesitaban la autorización de nadie para participar.
Cualquiera podía enviar transacciones, desarrollar proyectos, validar bloques o lanzar aplicaciones sin requerir el visto bueno de bancos, gobiernos o administradores de la red.
Hoy en día, la regulación está desafiando esa idea central más que nunca. No creo que las blockchains permissionless vayan a desaparecer simplemente. En su lugar, lo más probable —y lo más interesante— es que evolucionen hacia redes de dos niveles (two-tier networks).
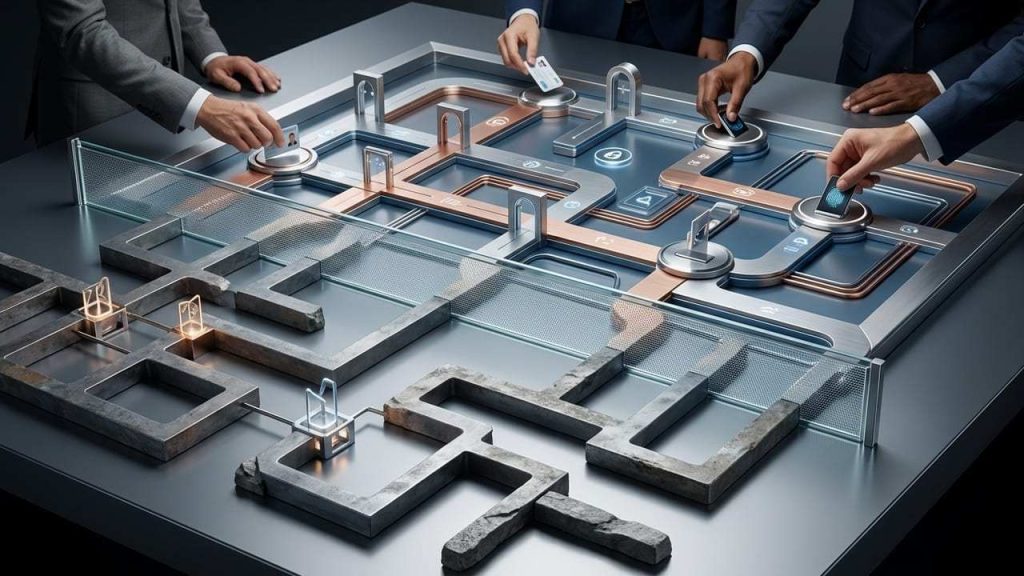
Un nivel permanecería abierto para todo el mundo, mientras que el otro contaría con identidades verificadas, monederos aprobados, activos restringidos y controles adaptados a las instituciones.
Esto puede parecer una concesión, pero podría terminar siendo la línea divisoria clave para el futuro del sector cripto.
El problema no es que las blockchains permissionless estén rotas
El informe del Comité de Basilea de 2024 explica con claridad por qué están preocupadas las instituciones. Dado que las redes permissionless involucran a participantes desconocidos, resulta muy difícil para los bancos realizar la debida diligencia (due diligence), garantizar la rendición de cuentas o ejercer la supervisión. Además, las direcciones seudónimas complican el cumplimiento de las normativas de KYC (conozca a su cliente), AML (prevención del blanqueo de capitales) y sanciones internacionales.
Sin embargo, es aquí donde discrepo con la noción de que la solución consista en incorporar controles permisionados (permissioned) directamente en la red base.
Hacer eso resolvería un problema regulatorio alterando una de las características más valiosas de la propia arquitectura blockchain. Es mucho mejor aplicar las reglas en un nivel superior.
Un estudio de la Universidad de Basilea de 2025 llegó a una conclusión similar: el cumplimiento normativo no siempre requiere un guardián (gatekeeper) para toda la plataforma. En su lugar, los controles se pueden añadir en capas superiores, dependiendo del activo o de la aplicación en cuestión.
Esta diferencia es fundamental. Las instituciones reguladas deberían poder operar en un entorno normativo adecuado sin necesidad de convertir toda la red en un club exclusivo.
Ya estamos viendo el modelo de dos niveles
Esto no es solo una teoría. El Banco de Pagos Internacionales (BIS) señaló recientemente que los fondos del mercado monetario tokenizados operan sobre blockchains públicas y permissionless, pero utilizan listas de acceso permitido (allow-lists) en los monederos para limitar, por razones regulatorias, quién puede poseer o transferir los tokens de forma directa.
Se trata de una versión a pequeña escala de este modelo: una blockchain abierta con ciertas actividades restringidas. Es previsible que veamos cada vez más ejemplos de este tipo.
El verdadero problema comienza cuando esas restricciones se introducen en niveles más profundos de la red.
Si un producto financiero requiere usuarios verificados, es comprensible. Si una aplicación exige KYC, también es aceptable. Pero si los reguladores empiezan a pretender que los validadores, la infraestructura base o la propia red decidan quién puede realizar transacciones, estamos ante un cambio de mayor calado.
En ese punto, no solo estaríamos regulando el ecosistema cripto; estaríamos alterando la estructura misma de las redes permissionless.
Aquí es donde la fragmentación se vuelve peligrosa
Hay otra razón por la que esto me parece preocupante. La fragmentación en la tecnología blockchain ya representa un problema evidente. Un informe del BIS de julio de 2026 muestra cómo la proliferación de redes de Capa 1 y Capa 2 está dividiendo la infraestructura, la liquidez y los activos, tanto entre diferentes cadenas como dentro de ellas.
Ahora, pensemos en añadir la fragmentación regulatoria sobre ese escenario. Un monedero aprobado en un entorno podría no funcionar en otro. Las instituciones podrían acceder a ciertos activos que los usuarios comunes no pueden tocar. La liquidez podría dividirse entre entornos que cumplen la normativa y entornos que no.
A fin de cuentas, podríamos terminar con blockchains que son públicas solo de nombre, pero totalmente divididas en la práctica. Ese no es el rumbo que debería tomar la industria.
El argumento de Vitalik Buterin sobre la “neutralidad creíble” (credible neutrality) resulta de gran relevancia aquí: la infraestructura de la capa base debe mantenerse neutral, mientras que los problemas relacionados con actores maliciosos deben abordarse en las capas superiores.
Coincido plenamente con ese principio.
La regulación está en camino y no tiene sentido pretender lo contrario.
Pero regular no tiene por qué significar transformar las blockchains permissionless en redes permisionadas.
Un enfoque mucho más acertado consiste en mantener la red abierta, aplicando las reglas a los vehículos financieros que operan sobre ella.
Si dejamos clara esa distinción, las instituciones podrán sumarse sin minar el diseño original de la tecnología cripto. Sin embargo, si nos equivocamos en el enfoque, podríamos terminar con blockchains muy bien reguladas pero que habrán perdido por completo su naturaleza permissionless.
Y en ese punto, deberíamos ser honestos y admitir que habremos creado algo totalmente distinto.